


Vigtige indsigter:
- AI-nyheder: Anatoly Yakovenko advarer om, at AI kan knække post-kvantum-kryptografi.
- Skjulte risici i PQC-matematik og implementering i den virkelige verden er stadig uklare.
- Ethereum L2’er kan stå over for fremtidige kvantetrusler og “høst nu, dekrypter senere”-risici.
Mens kryptoindustrien i høj grad koncentrerer sig om potentielle trusler fra kvantecomputere, får nye AI-nyheder opmærksomhed. I den seneste opdatering har Solanas medstifter Anatoly Yakovenko advaret om, at AI kan udgøre en alvorlig trussel mod post-kvantekryptografi.
Yakovenko bemærkede især, at kunstig intelligens kunne afsløre de svagheder, som kryptoindustrien endnu ikke kunne forstå. Hans bemærkninger fremhæver ikke kun de teoretiske risici, men også de praktiske udfordringer ved at anvende disse næste generations sikkerhedssystemer på en sikker måde.
AI-nyheder: Anatoly Yakovenko markerer risici i PQC-sikkerhed
Solanas medstifter Anatoly Yakovenko tog for nylig til X for at dele sine tanker om kvantecomputere og de potentielle risici, som AI kan udgøre.
I sit X-indlæg bemærkede Solana-medstifteren, at den største risiko for post-kvantekryptografi i dag er muligheden for, at AI i sidste ende kan bryde dens signaturordninger.
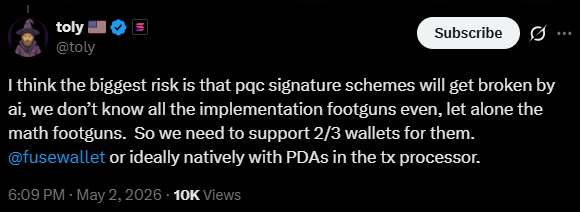
Ifølge AI-nyhederne tilføjede Yakovenko desuden, at kryptoindustrien stadig mangler en klar forståelse af de potentielle svagheder i disse systemer. Branchen mangler ikke kun viden om kompleks matematik, men også om, hvordan den implementeres i den virkelige verden.
I betragtning af dette aspekt delte Anatoly Yakovenko denne kvantecomputer-relaterede AI-nyhed. Han advarede om, at skjulte risici eller “fodgængere” kan dukke op under implementeringen, hvilket gør disse løsninger mindre sikre end forventet.
For at løse dette problem foreslog han at tilføje ekstra sikkerhedsforanstaltninger, som f.eks. understøttelse af 2/3 multi-signature wallet. Han tilføjede, at selv integration af indbygget beskyttelse gennem programafledte adresser (PDA’er) på transaktionsbehandlingsniveau kunne gøre det.
Overordnet set er hans budskab i denne AI-nyhed klart. Han mener, at selv næste generation af kryptografiske løsninger ikke er idiotsikre. Derfor er branchen nødt til at forberede sig på uventede risici, især når kunstig intelligens fortsætter med at udvikle sig.
Ethereum L2s er måske ikke klar til kvantetrusler, siger Yakovenko
Ud over de seneste AI-nyheder har Anatoly Yakovenko også delt en anden vigtig kvantecomputeropdatering.
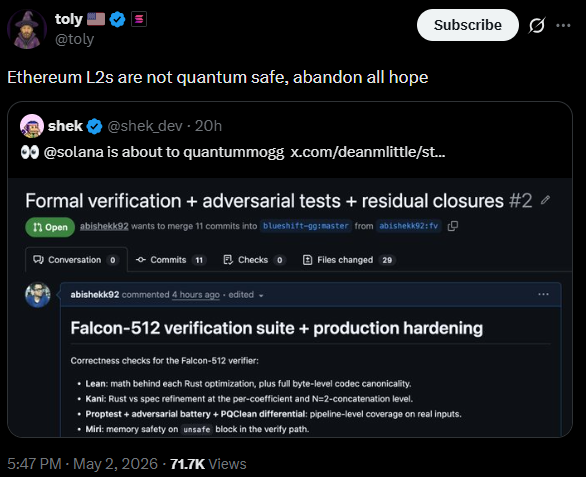
Den 2. maj sagde Solana-medstifteren: “Ethereum L2’er er ikke kvantesikre, opgiv alt håb.” Det er værd at bemærke, at Yakovenkos bemærkninger kom som svar på en udvikleropdatering, der fremhævede Solanas fremskridt inden for post-kvantekryptografi.
Opdateringen viste det igangværende arbejde med at integrere Falcon-512, en kvanteresistent signaturordning, der er designet til at modstå angreb fra fremtidige kvantecomputere.
Indsatsen fra Solana-kunder som Anza og Firedancer tyder på, at netværket aktivt bevæger sig i retning af at bringe disse beskyttelser i brug i den virkelige verden.
I mellemtiden kritiserer han Ethereum Layer 2-netværk. Han siger, at disse kæder stadig er stærkt afhængige af traditionelle kryptografiske systemer. Han tilføjer, at de fleste L2-tegnebøger i dag bruger Elliptic Curve Digital Signature Algorithm (ECDSA), især den meget anvendte secp256k1-kurve.
Selv om den i øjeblikket er sikker mod angreb, kan den blive gjort usikker af udviklingen inden for kvantecomputere. Desuden viste AI-nyhederne, at Solana-stifteren rejste et afgørende problem.
Det problem, der blev påpeget, var det faktum, at når transaktioner først er lagt ud på netværket, vil de tilhørende offentlige nøgler blive eksponeret. Det følgende er risikoen for at bruge “høst nu, dekrypter senere”-angreb på disse transaktioner.
Kort sagt kan de ondsindede parter høste oplysningerne i dag og dekryptere dem, når kvantecomputerteknologien er udviklet nok til at bryde krypteringen. Algoritmer som Shors algoritme kan bruges til dekrypteringsprocessen.